416.214
Archivos escaneados en la primera pasada de solo lectura, el 13 de noviembre
Caso de estudio · Cliente · Limpieza de webs hackeadas
rgbcorp.eu es un estudio creativo de Madrid que trabaja con WordPress y WooCommerce. Luis, del estudio, nos dio permiso para nombrar rgbcorp.eu aquí. El 8 de noviembre de 2026 un atacante llegó a la web en vivo. La vía de entrada más probable fue una subtienda antigua y sin mantenimiento en la misma cuenta de hosting. La confirmación forense aún depende de los registros de acceso del servidor del proveedor de hosting. Contuvimos las 13 páginas afectadas y limpiamos la cuenta. El 13 de noviembre esas páginas volvieron a funcionar con normalidad (HTTP 200). El sitio principal no tuvo tiempo de inactividad durante la limpieza de ese día.
De la limpieza del 13 de noviembre de 2026.
Archivos escaneados en la primera pasada de solo lectura, el 13 de noviembre
Instalaciones WordPress en una misma cuenta de sistema, todas dentro del alcance
Un sitio antiguo más, fuera de alcance y sin tocar
Copias antiguas de plugins retiradas de la raíz web
Páginas del sitio principal restauradas de un 403 temporal de Cloudflare a HTTP 200
Tiempo de inactividad del sitio principal durante la limpieza del 13 de noviembre
Accesos de administrador de WordPress rotados, más 8 claves o salts de seguridad en cada una de las 7 instalaciones
Usuarios de base de datos rotados (7 configuraciones WordPress activas comprobadas, más 5 usuarios antiguos)
Rutas peligrosas o de plugins que siguen bloqueadas en el perímetro de Cloudflare (HTTP 403)
Desde el 8 de noviembre, un 403 temporal de Cloudflare retuvo las 13 páginas públicas para que ni los visitantes ni Google vieran el spam de apuestas inyectado. Tras la limpieza del 13 de noviembre las comprobamos con un navegador y con Googlebot. El HTML estaba limpio, sin spam de apuestas y sin errores de PHP. Después las reabrimos como HTTP 200.
Retenidas del 8 al 13 de noviembre. Comprobadas con un navegador y con Googlebot, y de nuevo en vivo el 13 de noviembre.
Sitio principal durante la limpieza del 13 de noviembre: 0 inactividad. La página de inicio y el resto del sitio que no estaba bloqueado siguieron en pie. Las 13 páginas volvieron esa misma noche, una vez terminada y comprobada la limpieza.
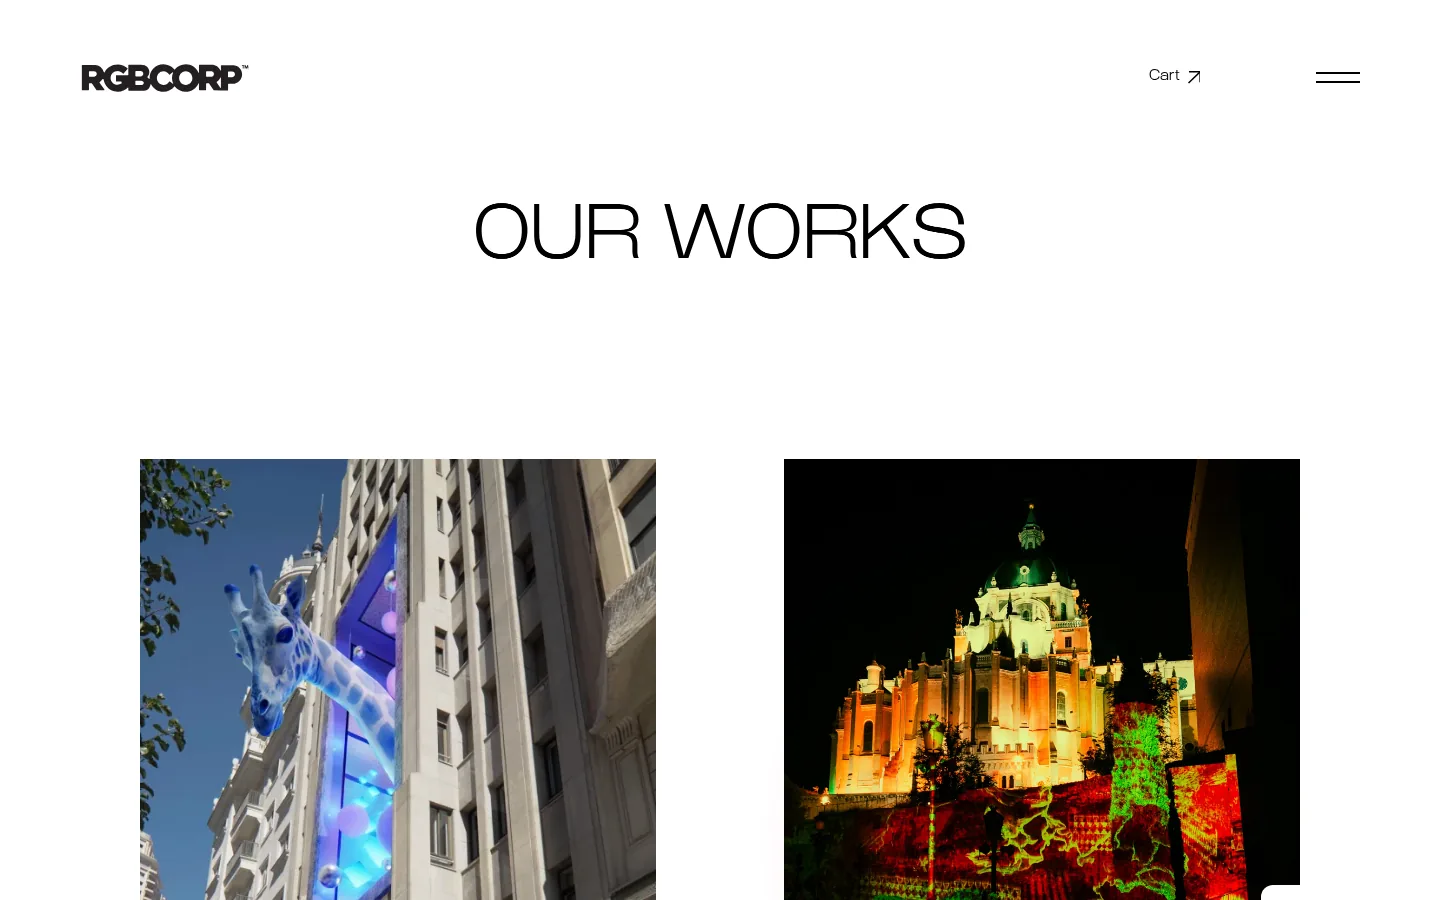
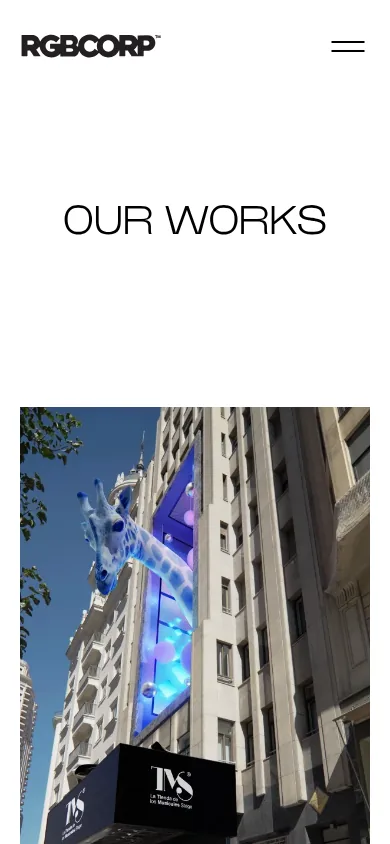
La web restaurada en vivo, 13 de noviembre de 2026: la página pública Works a 1440 y 390 px de ancho, con el aviso de cookies ya cerrado.
Todas las instalaciones WordPress del estudio comparten una misma cuenta de hosting. Aquí no damos nombres de usuario, rutas de carpetas ni nombres de archivo, para que esta página no le sirva de mapa al próximo atacante.
Perímetro de Cloudflare
Una regla temporal retuvo primero las 13 páginas públicas en 403. Cuando esas páginas se comprobaron limpias y se reabrieron, 19 rutas peligrosas o de plugins siguieron bloqueadas en el perímetro, así que el tráfico que pasa por Cloudflare no puede llegar a ellas.
Origen · una cuenta de hosting compartida
El punto de entrada más probable es una subtienda antigua y sin mantenimiento en esa cuenta compartida. Se comprometió por primera vez en marzo de 2025, a través de un plugin de gestión de archivos desactualizado. Para confirmarlo a nivel forense aún necesitamos los registros de acceso del servidor del proveedor de hosting. Hasta entonces, es la explicación más probable, no una prueba.
Son los cinco pasos de nuestro servicio de limpieza de webs hackeadas, en el orden en que los publicamos. Los seguimos en rgbcorp.eu el 13 de noviembre de 2026, con la aprobación del cliente.
Antes de tocar nada ya había una copia completa del hosting anterior al ataque, del 8 de noviembre. El 13 de noviembre hicimos además una copia completa nueva de 81,9 GB y comprobamos que se podía restaurar.
Lo que encontramos: archivos web-shell, un dropper de inicio de sesión automático, un plugin de caché instalado sin autorización y enlaces ocultos de apuestas. Esos enlaces estaban en una subtienda antigua y sin mantenimiento, comprometida por primera vez en marzo de 2025 a través de un plugin de gestión de archivos desactualizado. Pusimos todo esto en cuarentena en lugar de borrarlo a ciegas. También fueron a cuarentena las herramientas de gestión de archivos que quedaban, 430 MB de copias antiguas de plugins que seguían en la raíz web y 8 copias de plugins pirateadas o nulled.
Dejamos fuera de línea la subtienda comprometida, retiramos el plugin de gestión de archivos desactualizado de todas las copias de la cuenta, reforzamos los permisos de los archivos y mantuvimos bloqueadas las rutas peligrosas en Cloudflare. Esa subtienda antigua es el punto de entrada más probable. La confirmación forense aún depende de los registros de acceso del servidor del proveedor de hosting.
Actualizamos WordPress donde las licencias lo permitían. No se pudieron actualizar todos los plugins: los de maquetación y de idiomas están bloqueados por licencia y necesitan las licencias del propio cliente. Rotamos 8 claves o salts de seguridad en cada una de las 7 instalaciones. También rotamos 12 accesos de administrador de WordPress, 12 usuarios de base de datos (7 configuraciones WordPress activas actualizadas y comprobadas, más 5 usuarios antiguos) y las contraseñas de FTP y del panel de control. Dos cuentas que el cliente pidió no tocar se quedaron como estaban. Por último, cerramos todas las sesiones abiertas.
Reabrimos las 13 páginas del sitio principal en el perímetro de Cloudflare y comprobamos que visitantes y Googlebot recibían páginas limpias. Volvimos a comprobar las 19 rutas peligrosas y siguen bloqueadas. El reescaneo completo se hizo con el malware ya en cuarentena y encontró 0 archivos maliciosos en vivo. Los aciertos de patrón restantes eran falsos positivos conocidos. Ese reescaneo completo fue anterior a la rotación final de contraseñas. Después del refuerzo, y otra vez tras la reapertura en el perímetro, hicimos comprobaciones puntuales de HTTP en vivo y de conexión a la base de datos. Un breve informe escrito recoge lo que limpiamos, lo que sigue bloqueado y lo que queda en manos del cliente y del proveedor de hosting.
El estudio acudió primero a Remote Mend para un rediseño y una auditoría del sitio en vivo. El sitio reconstruido se publicó el 2 de noviembre, con un informe de antes y después fechado ese mismo día.
Menos de una semana después, un atacante dejó archivos web-shell, plantó un dropper de inicio de sesión automático, instaló un plugin de caché no autorizado y sustituyó temporalmente 13 páginas de la web en vivo por spam de apuestas. La vía de entrada más probable fue una subtienda antigua y sin mantenimiento en la misma cuenta de hosting. La confirmación forense aún depende de los registros de acceso del servidor del proveedor de hosting.
La primera respuesta de Remote Mend retiró una puerta trasera de persistencia y las 13 carpetas de páginas de spam, y colocó una regla temporal de Cloudflare delante de esas 13 rutas para que visitantes y Google no vieran el spam.
Una investigación más completa encontró dos cosas. Los archivos web-shell originales y los enlaces ocultos de apuestas seguían en la subtienda antigua. Y el primer compromiso de esa subtienda se remontaba a marzo de 2025, a través de un plugin de gestión de archivos desactualizado y de una cuenta no autorizada. Con la aprobación del cliente hicimos la limpieza en cinco pasos ese mismo día: un escaneo de solo lectura de 416.214 archivos, una copia de 81,9 GB comprobada como restaurable, cuarentena en lugar de un borrado a ciegas, un reescaneo con 0 archivos maliciosos en vivo, la rotación de credenciales y las 13 páginas restauradas a HTTP 200. El sitio principal tuvo 0 inactividad durante esa limpieza.
Para ser precisos: no se pudieron actualizar todos los plugins, porque algunos están bloqueados por licencia. El reescaneo completo y limpio se hizo después de la cuarentena del malware y antes de la rotación final de contraseñas. Después hicimos comprobaciones puntuales de HTTP en vivo y de conexión a la base de datos, tras el refuerzo y tras restaurar las 13 páginas en el perímetro.
Pide presupuesto. Te diremos lo que vemos y en qué consistiría el trabajo. El alcance y el precio dependen de lo que se haya visto afectado.
Pide presupuesto →